帳戶安全與防詐
假 USDT 與地址投毒:轉帳前怎麼核對代幣合約與收款地址
錢包裡多出一顆叫 USDT 的代幣、或交易紀錄突然出現 0 元入帳,是兩種不同的風險。用 Tether 官方合約地址與區塊鏈瀏覽器辨識假代幣,用完整地址核對、通訊錄與小額測試轉帳擋下地址投毒,並說明轉錯之後還能做什麼。
在加密貨幣轉帳裡,有兩種完全不同的錯誤會讓錢一去不回:一種是你收到的「USDT」根本不是 Tether 發行的那顆代幣,另一種是代幣沒問題、但你把它送到了一個看起來很像、實際上屬於詐騙者的地址。前者要核對代幣合約,後者要核對收款地址。這篇把兩件事分開講清楚,並給出按下確認鍵之前可以照做的檢查動作。
先分清楚:假代幣和假地址是兩回事
如果你的 USDT 一直放在幣安帳戶裡,帳上的餘額由平台記帳,你不會直接碰到合約層面的假代幣——真正要核對合約的時機,是你使用自託管錢包(MetaMask、Trust Wallet 等)的時候:錢包裡突然多出一個名字叫「USDT」的代幣,或是有人請你把某個「USDT」轉到某個地址。
至於地址投毒,任何人都可能遇到,包括只用幣安提領的人。它不需要攻破你的帳號或拿到私鑰,只需要你在下一次轉帳時,從交易紀錄裡複製了錯的那一行。
一、代幣是不是真的 USDT?看合約地址
USD₮ 在每條鏈上都有一個固定的合約地址,Tether 官方的 Supported Protocols 頁面列得很清楚。2026 年 9 月 26 日查詢時,該頁列出的是:
Ethereum (ERC20)
0xdac17f958d2ee523a2206206994597c13d831ec7
Tron (TRC20)
TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t
Solana
Es9vMFrzaCERmJfrF4H2FYD4KCoNkY11McCe8BenwNYB
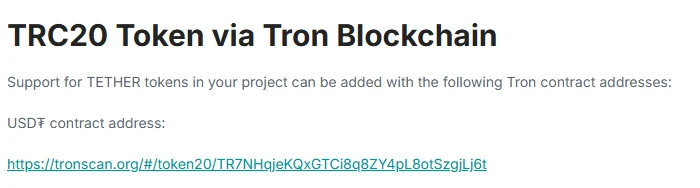
Tether 官方頁面的 TRC20 段落,USD₮ 合約連向 tronscan.org(截圖時間 2026-09-26,頁面為英文版)。
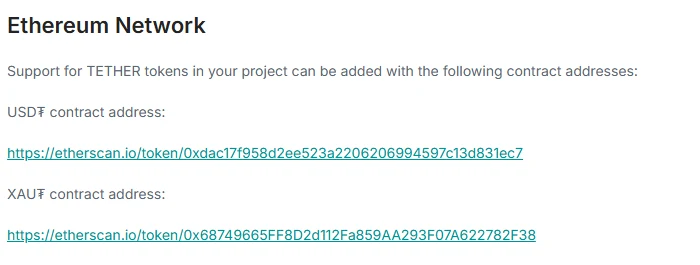
同一頁的 Ethereum 段落:USD₮ 之外還有黃金代幣 XAU₮,兩者合約完全不同,看名字不看合約就會認錯(截圖時間 2026-09-26)。
這裡有一個容易踩空的地方:Tether 該頁的 BNB Smart Chain 段落,當天只列出 XAU₮ 的合約,並沒有列 USD₮。所以如果你要核對的是 BEP20 的 USDT,不要拿這頁當唯一依據,改以你要入金的平台在官方入金頁上顯示的合約或網路名稱為準。
把合約地址貼進區塊鏈瀏覽器,正確的代幣頁面會直接顯示代幣全名與標籤。以太坊上的 USD₮ 在 Etherscan 的頁面標題是 Tether USD (USDT),帶有藍色勾勾,並標示 ERC-20 與 6 位小數:
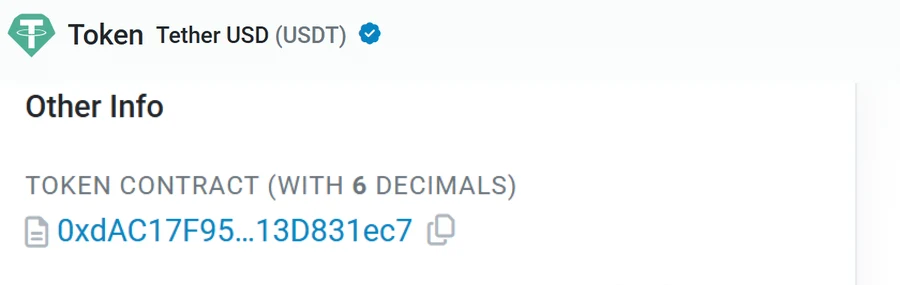
Etherscan 的 USD₮ 代幣頁面,上方為標題列、下方為右側 Other Info 欄(同一頁截圖,2026-09-26)。要核對的是代幣名稱與合約地址。
反過來說,錢包裡顯示名稱是「USDT」但合約對不上官方列表的代幣,就是別人自己部署的同名代幣。它可能完全無法賣出,也可能在你授權時把你錢包裡的其他資產一起帶走。遇到這種代幣,正確處理是不要授權、不要嘗試兌換,直接隱藏。
要提醒的是:合約對了,不代表這筆錢就安全。選錯網路同樣會讓資金卡住,這部分可以參考USDT TRC20 與 ERC20 的網路、地址與手續費比較。
二、地址投毒:攻擊者只等你複製錯一次
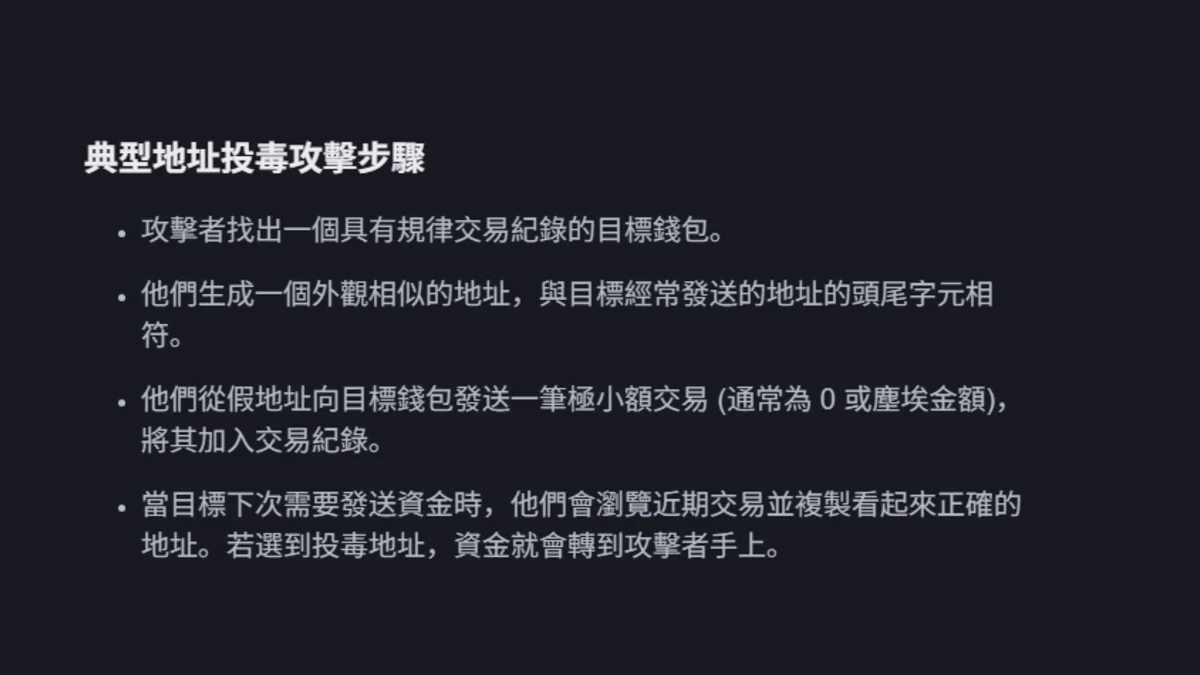
幣安學院在〈加密貨幣地址投毒攻擊如何運作?〉(更新於 2026 年 7 月 20 日)把這種攻擊的流程拆成四步:攻擊者先找出交易紀錄有規律的目標錢包;接著用程式大量生成地址,直到找到一個頭尾字元與你常用收款地址相符的假地址;然後從假地址向你的錢包發一筆金額為 0 或極小的交易,讓它出現在你的交易紀錄裡;等你下一次轉帳、從近期紀錄複製地址時,就有機會複製到那個假的。
這招之所以有效,是因為地址通常是 40 到 42 個字元的字母數字串,而錢包介面往往只顯示開頭與結尾各 4 到 6 個字元。官方文章把生成相似地址的做法稱為虛榮地址生成,並指出它計算成本低、可以大規模執行,一次活動就可能同時鎖定數千個錢包。
官方也給了一個具體案例:2024 年 5 月,一名交易者誤將約 6,800 萬美元的封裝比特幣(WBTC)發送到詐騙者的以太坊地址,攻擊者生成的地址與原本收款方地址的前 6 個字元相符;該筆資金最終在協商後退回,但據報導詐騙者因價格上漲仍獲利約 300 萬美元。
一個實用的預警訊號:如果你的自託管錢包收到不明的 0 值或塵埃金額入帳,而且來源地址與你常轉的地址長得很像,那就是有人正在對你做這件事。這時不要點開那筆交易去複製任何地址。
三、按下確認之前的四個動作
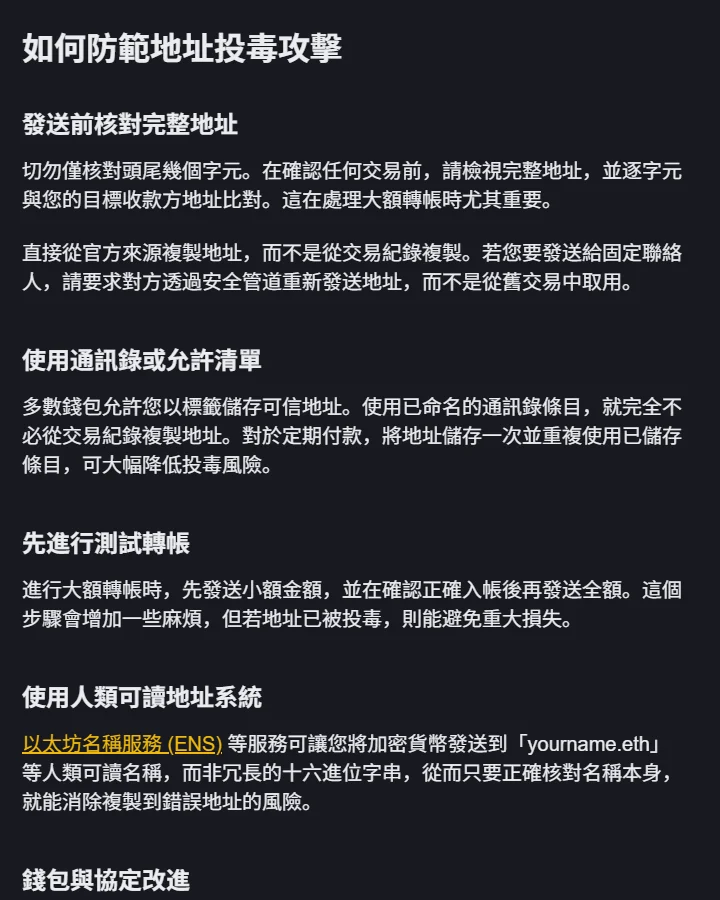
幣安學院繁體中文版的防範章節,四項建議的原文(截圖時間 2026-09-26)。
核對完整地址,而不是頭尾幾個字元。 官方的說法是「切勿僅核對頭尾幾個字元」,要逐字元比對,處理大額轉帳時尤其重要。實務上可以把地址貼進純文字編輯器,和對方給你的原始地址上下排開看。
從官方來源複製,不要從交易紀錄複製。 如果是固定的收款對象,請對方透過安全管道重新給一次地址;從舊交易複製,正是投毒攻擊要你做的動作。
先做小額測試轉帳。 大額轉帳前先送一筆小額,確認對方實際收到後再送餘額。多花幾分鐘和幾毛錢手續費,換的是不可逆轉帳的安全邊際。
把常用地址存成通訊錄或白名單。 幣安的提領地址簿可以把地址存成有名字的條目,之後提領直接選條目,不必再複製貼上。開啟白名單限制後,未列入的地址無法提領,設定方式與新增地址後為什麼會被暫停,整理在幣安提領白名單怎麼開?新增地址後為什麼提領被暫停 24 小時。
幣安學院另外提到以太坊名稱服務(ENS)這類人類可讀地址,以及部分錢包會標記或隱藏 0 值與塵埃交易。這些能降低風險,但都不能取代轉帳前的逐字核對。
四、如果已經送出去了
區塊鏈交易不可逆。幣安學院在常見問題裡寫得很直接:資金一旦送到錯誤地址,除非收款方自願退回,否則無法追回。
能做的第一件事是用交易雜湊(TxID)確認這筆交易到底去了哪裡、是否已經確認,查法整理在TxID 是什麼?用區塊鏈瀏覽器查 USDT 轉帳狀態。如果收款地址屬於某個交易平台,還有機會透過該平台的客服流程申訴;如果是私人錢包地址,實際上只能寄望對方主動退回。無論哪種情況,都不要相信任何宣稱可以「鏈上追回資金」的收費服務。
常見問題
錢包裡突然多出一筆 0 USDT 的入帳,是被盜了嗎? 不是。這通常是地址投毒的第一步,對方只是把一筆記錄塞進你的交易紀錄,不會因此動到你的資產。危險的是你之後從這筆紀錄複製地址。
在幣安帳戶內交易,也需要自己核對 USDT 合約嗎? 不需要。平台上的 USDT 餘額由幣安記帳,你不會直接面對合約。要核對合約的情境是自託管錢包收到不明代幣,或是有人給你一個合約地址要你加到錢包裡。
BEP20 的 USDT 合約該去哪裡查? Tether 官方 Supported Protocols 頁面在 BNB Smart Chain 段落只列出 XAU₮,沒有列 USD₮。要核對 BEP20 的 USDT,以你要入金的平台官方入金頁所顯示的網路與地址為準,不要採用第三方網站抄錄的合約。
官方來源與核對日期
- Tether,Supported Protocols(ERC20/TRC20/Solana 合約地址),本文於 2026-09-26 查核。
- 幣安學院,加密貨幣地址投毒攻擊如何運作?,頁面標示更新時間 2026 年 7 月 20 日,本文於 2026-09-26 查核。
- Etherscan,USD₮ 代幣頁(0xdac17f95…d831ec7),截圖時間 2026-09-26。
合約地址與官方頁面內容可能調整,操作前請以官方頁面當下顯示為準。