Անվտանգություն և խարդախություն
Կեղծ USDT և հասցեի թունավորում․ ինչպես ստուգել token-ը և հասցեն ուղարկելուց առաջ
Երկու առանձին ստուգում USDT ուղարկելուց առաջ․ token-ի ինքնությունը՝ Tether-ի պաշտոնական contract հասցեներով (Ethereum, TRON, Solana), և ստացողի հասցեն՝ հասցեի թունավորումից խուսափելու համար։ Ամբողջական հասցեի համեմատում, պահպանված հասցեների ցուցակ և փորձնական փոխանցում՝ Binance Academy-ի և Tether-ի պաշտոնական էջերի հիման վրա։
USDT ուղարկելուց առաջ պետք է ստուգել երկու տարբեր բան․ ի՞նչ token է ձեր ձեռքում և ո՞ր հասցեին եք ուղարկում։ USDT անունը, կանաչ պատկերանշանը կամ դրամապանակում երևացող գումարը դեռ ապացույց չեն։ Token-ի իսկական ինքնությունը որոշվում է ցանցով և contract հասցեով, իսկ ստացողի հասցեն պետք է վերցնել սկզբնաղբյուրից, ոչ թե գործարքների պատմությունից։
Այս հոդվածը Հայաստանից օգտվողների համար է, ովքեր USDT են տեղափոխում Binance-ի և իրենց դրամապանակի միջև։ Բոլոր հասցեներն ու պաշտոնական էջերը ստուգվել են 2026 թ. սեպտեմբերի 24-ին։ Ինտերֆեյսը և ցանցերի ցանկը փոխվում են, ուստի փոխանցման օրը նույն էջերը բացեք նորից։
Երկու տարբեր ռիսկ, որոնք հեշտ է շփոթել
Կեղծ token
Ցանկացած մարդ կարող է բլոկչեյնում թողարկել token և դրան տալ USDT-ին նման անուն ու պատկերանշան։ Դրամապանակների մի մասը ցույց է տալիս հենց այդ անունը, այնպես որ էկրանին ամեն ինչ համոզիչ է երևում։ Իրական տարբերությունը մեկն է․ ցանց և contract հասցե։ Եթե contract հասցեն չի համընկնում Tether-ի հրապարակածի հետ, դա ուրիշ token է, ինչ անուն էլ կրի։
Հասցեի թունավորում
Հասցեի թունավորման դեպքում ոչ ոք կեղծ token չի ստեղծում։ Հարձակվողը պատրաստում է դրամապանակի հասցե, որի առաջին և վերջին նիշերը համընկնում են ձեր սովորական հասցեի հետ, ապա ձեզ ուղարկում է շատ փոքր կամ զրոյական գումարով գործարք։ Այդ հասցեն հայտնվում է ձեր գործարքների պատմության մեջ և սպասում, որ հաջորդ անգամ դուք այն պատճենեք։
Binance Academy-ն այս սխեման նկարագրում է որպես սովորության վրա հաշված խաբեություն․ հարձակվողը ձեր գաղտնի բանալին չի գողանում, այլ սպասում է ձեր սխալին։
Ինչպես ստուգել, որ USDT-ն Tether-ի թողարկածն է
Քայլ 1․ Նախ որոշեք ցանցը
Մի սկսեք USDT բառից։ Պարզեք՝ token-ը TRON-ի, Ethereum-ի, Solana-յի, BNB Smart Chain-ի թե այլ ցանցի վրա է։ Ուղարկելիս ցանցի անունը վերցրեք ստացողի պաշտոնական մուտքագրման (deposit) էջից և համեմատեք ուղարկող կողմի հետ։ 0x-ով սկսվող հասցեն ինքնին ցանց չի նշանակում, նույն ձևաչափն օգտագործվում է մի քանի ցանցում։ Ցանցերի տարբերությունը մանրամասն բացատրված է TRC20-ի և ERC20-ի համեմատության ուղեցույցում։
Քայլ 2․ Բացեք Tether-ի պաշտոնական էջը ինքներդ
Հասցեագոտում ձեռքով մուտքագրեք tether.to կամ օգտագործեք ձեր իսկ պահպանած էջանիշը, ապա անցեք Supported Protocols բաժին։ Contract հասցե, որը ձեզ ուղարկել են Telegram-ով, Facebook-ով կամ մեկնաբանության տակ, ապացույց չէ, նույնիսկ եթե ուղարկողը Tether-ի պատկերանշան ունի։
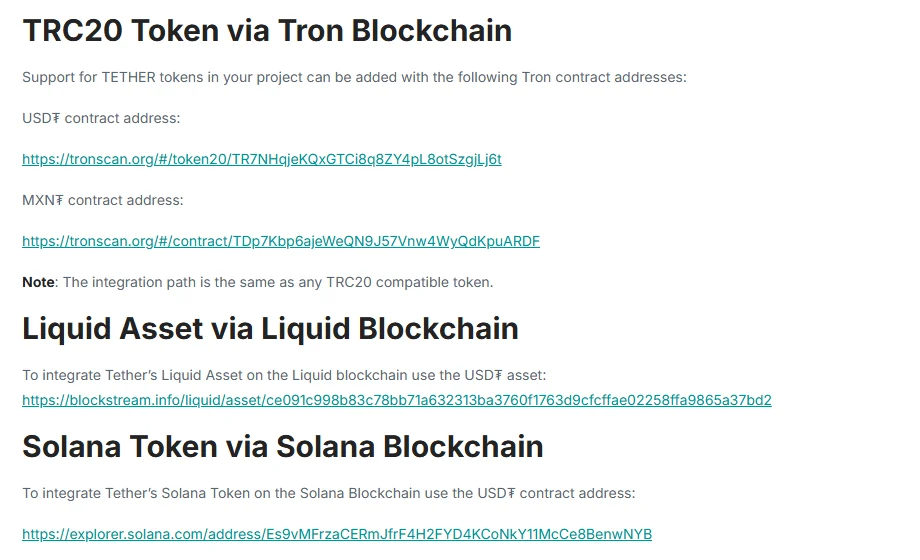
Իրական սքրինշոթ Tether — Supported Protocols and Integration Guidelines էջից, արված 2026 թ. սեպտեմբերի 24-ին։
Քայլ 3․ Համեմատեք contract հասցեն ամբողջությամբ
2026 թ. սեպտեմբերի 24-ի դրությամբ Tether-ի էջում USD₮-ի համար նշված են հետևյալ հասցեները․
Ethereum (ERC20)
0xdac17f958d2ee523a2206206994597c13d831ec7

TRON (TRC20)
TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t

Solana
Es9vMFrzaCERmJfrF4H2FYD4KCoNkY11McCe8BenwNYB
Համեմատեք բոլոր նիշերը, ոչ թե առաջին և վերջին չորսը։ Եթե հասցեն չի համընկնում կամ տվյալ ցանցը պաշտոնական ցանկում չկա, մի ուղարկեք, մի փոխանակեք և մի սեղմեք Approve։
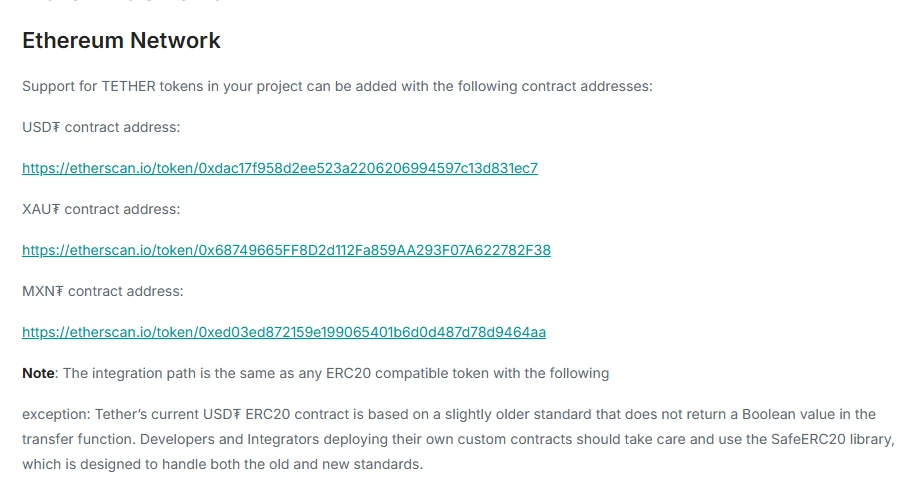
Իրական սքրինշոթ Tether-ի Supported Protocols էջից, արված 2026 թ. սեպտեմբերի 24-ին։ Նույն ցանկում առանձին նշված են XAU₮-ի և MXN₮-ի հասցեները, ուշադիր եղեք, որ դրանք չշփոթեք USD₮-ի հետ։
Առանձին դեպք է BNB Smart Chain-ը․ Tether-ի այդ բաժնում նշված է միայն XAU₮-ի contract հասցեն, USD₮-ի համար հասցե չկա։ Այսինքն՝ BEP20 ցանցում «USDT» պիտակով token-ը ստուգելու համար Tether-ի էջը բավարար չէ, վերցրեք ընդունող պլատֆորմի պաշտոնական deposit էջի տվյալները։
Քայլ 4․ «Verified» պիտակը ապացույց չէ
Բլոկչեյն explorer-ները ցույց են տալիս token-ի անունը, տիրապետողների քանակը և երբեմն «verified» պիտակ։ Այս տվյալները օգնում են, բայց ստուգումը միշտ սկսեք Tether-ի պաշտոնական էջից վերցրած contract հասցեից. նման անունը կամ verify արված կոդը կեղծ token-ը իսկական չի դարձնում։
Ինչպես է աշխատում հասցեի թունավորումը
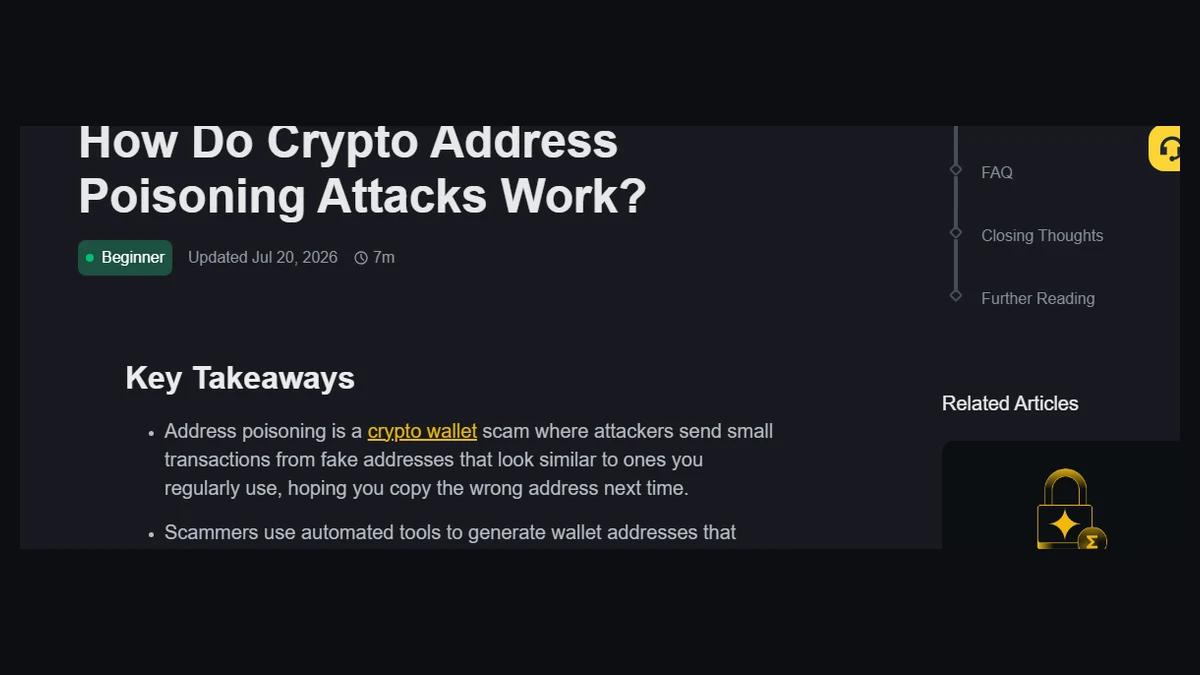
Binance Academy-ի նկարագրությամբ հարձակումն ունի չորս քայլ․ ընտրվում է ակտիվ դրամապանակ, ավտոմատ գործիքներով գեներացվում է նմանատիպ հասցե, ուղարկվում է չնչին կամ զրոյական գումարով գործարք, և սպասվում է, որ զոհը հաջորդ անգամ հասցեն կպատճենի հենց պատմությունից։ Ծրագրերը վայրկյանում հազարավոր հասցե են ստեղծում, մինչև գտնեն այնպիսին, որի սկիզբն ու վերջը համընկնում են թիրախի հասցեի հետ։
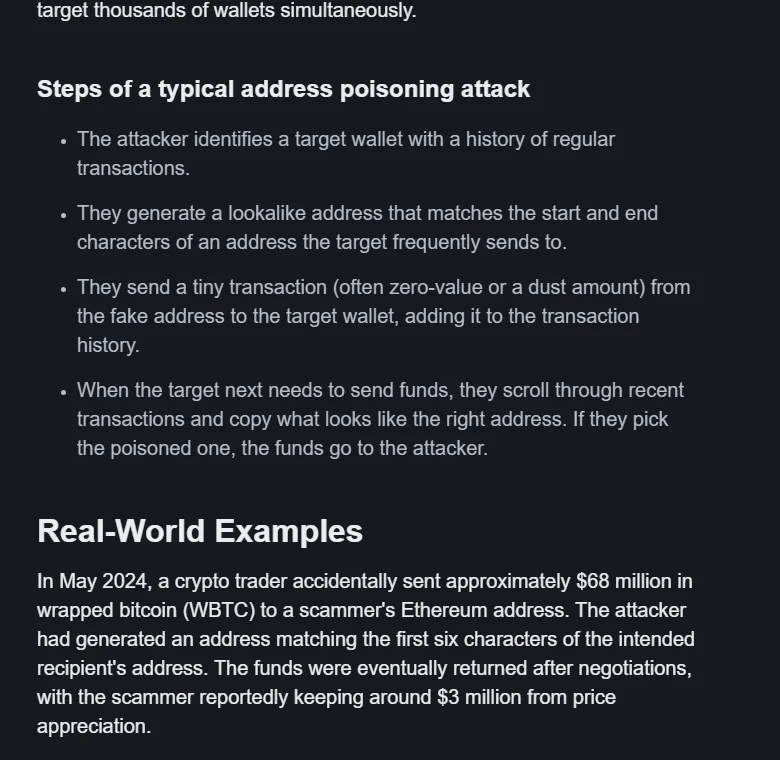
Իրական սքրինշոթ Binance Academy-ի հոդվածից, արված 2026 թ. սեպտեմբերի 24-ին։
Հոդվածում բերված ամենահայտնի դեպքում՝ 2024 թ. մայիսին, թրեյդերը սխալմամբ մոտ 68 մլն դոլարի wrapped bitcoin (WBTC) ուղարկեց խաբեբայի Ethereum հասցեին. կեղծ հասցեն համընկնում էր իրականի առաջին վեց նիշերի հետ։ Այդ դեպքում միջոցները հետագայում վերադարձվեցին բանակցություններից հետո, բայց դա բացառություն է, ոչ թե կանոն։
Ստուգաթերթ փոխանցումից առաջ
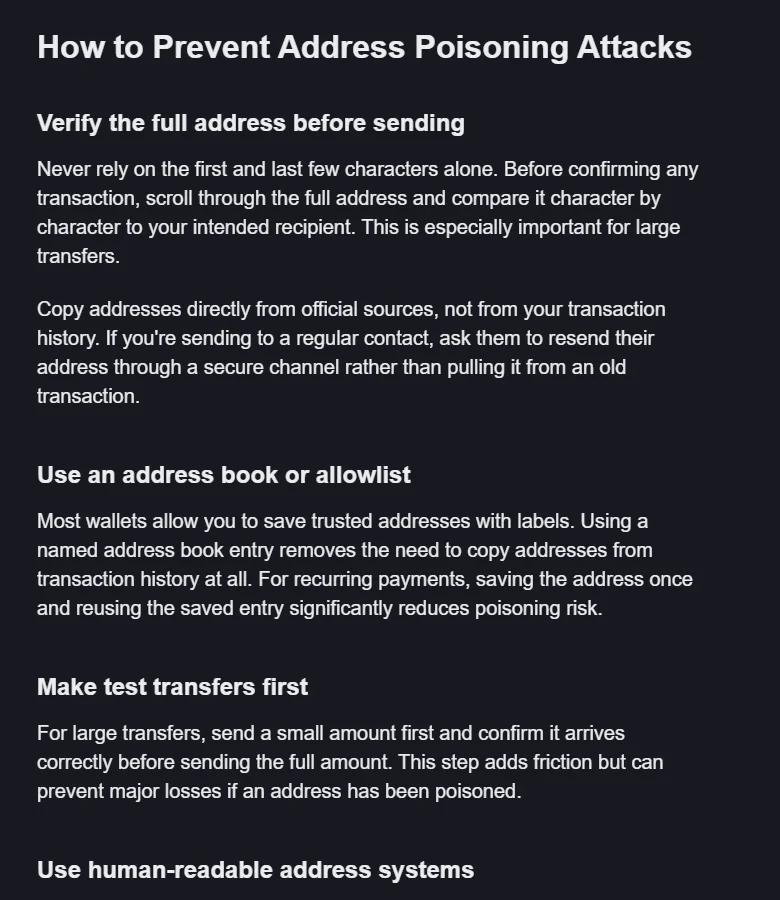
Իրական սքրինշոթ Binance Academy-ի հոդվածից, արված 2026 թ. սեպտեմբերի 24-ին։
- Ստուգեք ամբողջ հասցեն նիշ առ նիշ, հատկապես մեծ գումարների դեպքում։ Չորս-վեց նիշ համեմատելը բավարար չէ, քանի որ հենց դա է հարձակման հաշվարկը։
- Հասցեն պատճենեք սկզբնաղբյուրից․ ձեր իսկ Binance-ի deposit էջից կամ ստացողից նոր ստացված հաղորդագրությունից, ոչ թե հին գործարքից։
- Օգտագործեք պահպանված հասցեների ցուցակ։ Binance-ում դա դուրսբերման whitelist-ն է, որը կողպում է հասցեները և վերացնում պատմությունից պատճենելու կարիքը։
- Մեծ գումարից առաջ արեք փորձնական փոխանցում փոքր գումարով և համոզվեք, որ այն հասել է ճիշտ հասցեին։ Հաշվի առեք, որ երկրորդ փոխանցումն ունի իր ցանցային վճարը, քայլերը նկարագրված են Binance-ից USDT դուրսբերման ուղեցույցում։
- Անտեսեք չնչին գումարով անհասկանալի մուտքերը։ Մի պատճենեք դրանց հասցեն և մի բացեք դրանց հետ եկած հղումները։
Ի՞նչ անել, եթե գումարն արդեն ուղարկվել է սխալ հասցեին
Բլոկչեյնի գործարքը հետ կանչել հնարավոր չէ։ Եթե միջոցները գնացել են հարձակվողի հասցեին, դրանք վերադառնում են միայն ստացողի բարի կամքով, և ոչ Binance-ը, ոչ դրամապանակի մշակողը դրանք չեն կարող ետ բերել։
Սա մի շփոթեք մեկ այլ իրավիճակի հետ․ երբ դուք USDT եք ուղարկել ձեր իսկ Binance-ի հաշվին, բայց սխալ ցանցով կամ առանց MEMO-ի, երբեմն գործում է ինքնուրույն վերադարձի ընթացակարգ, որի պայմաններն ու ժամկետները նկարագրված են սխալ ցանցով մուտքագրման վերադարձի հոդվածում։ Ուրիշի հասցեին կատարված փոխանցումն այդ ընթացակարգի տակ չի ընկնում։
Եթե թունավորված հասցեն արդեն հայտնվել է ձեր պատմության մեջ, արժե ստուգել նաև հաշվի անվտանգությունը՝ Passkey-ի և 2FA-ի կարգավորումները, քանի որ նման գործարքներին հաճախ ուղեկցում են ֆիշինգային նամակներ։
Հաճախ տրվող հարցեր
Ինչո՞ւ եմ ստացել չնչին գումարով USDT անծանոթ հասցեից — դա հաճախ հենց թունավորման փորձ է, նպատակը ձեր պատմության մեջ նման հասցե տեղադրելն է։ Գումարն ինքնին վտանգավոր չէ, վտանգավորն այդ հասցեն պատճենելն է։
Դրամապանակն ինքը կարո՞ղ է զգուշացնել — որոշ դրամապանակներ թաքցնում կամ նշում են զրոյական և չնչին գումարով գործարքները, բայց այդ պաշտպանությունը ամենուր չէ։ Ստուգումը մնում է ձեր վրա։
Բավակա՞ն է համեմատել հասցեի առաջին և վերջին նիշերը — ոչ։ Հենց այդ սովորության վրա է կառուցված հարձակումը. գեներացվում է հասցե, որի սկիզբն ու վերջը նույնն են, իսկ միջին մասը՝ ուրիշ։
Աղբյուրներ և ստուգման ամսաթիվ
- Tether — Supported Protocols and Integration Guidelines — USD₮-ի contract հասցեները Ethereum-ի, TRON-ի և Solana-յի համար, ստուգված 2026 թ. սեպտեմբերի 24-ին։
- Binance Academy — How Do Crypto Address Poisoning Attacks Work? — էջում նշված թարմացման ամսաթիվը՝ 2026 թ. հուլիսի 20, ստուգված 2026 թ. սեպտեմբերի 24-ին։ Էջը հրապարակված է անգլերեն, հայերեն տարբերակ չկա։
Ցանցերի ցանկը, contract հասցեները և ինտերֆեյսը կարող են փոխվել։ Այս հոդվածը տեղեկատվական է և ներդրումային խորհուրդ չէ։